10/30/2026 • 9 min de lecture
La directive européenne NIS2 marque une évolution structurante de la réglementation en matière de cybersécurité. Elle élargit considérablement le nombre d'organisations concernées, renforce les exigences de gestion des risques et place la cybersécurité au cœur des responsabilités de la direction.
Si sa transposition en droit français accuse un retard important, les risques auxquels elle entend répondre sont, eux, bien présents. Les fuites de données, les attaques visant les prestataires et les compromissions de systèmes d'information rappellent régulièrement les conséquences d'une sécurité insuffisamment maîtrisée.
Au-delà de la future obligation réglementaire, NIS2 constitue donc un cap pour renforcer dès aujourd'hui la cybersécurité des organisations. Encore faut-il comprendre ce qu'elle change réellement, quelles mesures anticiper et comment démontrer leur efficacité.
Adoptée en 2016, la première directive NIS (Network and Information Security) constituait le premier cadre européen commun de cybersécurité. Elle visait principalement les opérateurs de services essentiels et certains fournisseurs de services numériques, avec l'objectif de renforcer la sécurité des infrastructures indispensables au fonctionnement de l'économie et de la société.
En France, son application concernait quelques centaines d'organisations, principalement dans des secteurs stratégiques comme l'énergie, les transports, la santé ou les infrastructures numériques.
Avec NIS2, adoptée en décembre 2022, l'Union européenne change d'échelle.
La directive étend son périmètre à 18 secteurs d'activité, répartis entre secteurs hautement critiques et autres secteurs critiques. Les administrations publiques, les services postaux, la gestion des déchets, l'industrie manufacturière ou encore certains fournisseurs de services numériques entrent désormais dans le champ de la réglementation.
En France, l'ANSSI estime que plusieurs milliers d'organisations supplémentaires seront concernées, contre quelques centaines sous NIS1.
Cette extension traduit une évolution de la perception du risque cyber : une attaque ne menace plus seulement l'organisation directement touchée, mais peut compromettre toute une chaîne de services, de fournisseurs et d'infrastructures interdépendants.
Initialement prévue pour le 17 octobre 2024, la transposition de NIS2 en droit français accuse un retard important. Au 30 octobre 2026, le processus législatif n'est toujours pas achevé. Le projet de loi Résilience, adopté par le Sénat en mars 2025 puis examiné en commission spéciale à l'Assemblée nationale en septembre 2025, attend encore son adoption définitive.
Ce décalage impose de distinguer les exigences prévues par la directive européenne des obligations qui deviendront applicables en France après l'adoption des textes nationaux.
Pour autant, le retard du calendrier réglementaire ne doit pas devenir celui de la préparation des organisations.
La multiplication des cyberattaques et des fuites de données rappelle l'importance de renforcer la sécurité des organisations. Les conséquences de ces incidents, parfois considérables, soulignent l'urgence d'agir indépendamment du calendrier législatif.
Face à ces enjeux, NIS2 établit un cadre commun visant à améliorer la gestion des risques et la résilience des organisations européennes.
Malgré le retard de sa transposition en France, la directive constitue déjà une feuille de route pour structurer les démarches de cybersécurité et renforcer progressivement les dispositifs de protection.
L'ANSSI encourage d'ailleurs cette anticipation à travers le Référentiel Cyber France (ReCyF), disponible en version de travail depuis mars 2026. Les organisations disposent ainsi de premières orientations pour engager leur préparation avant même la finalisation du cadre législatif.
NIS2 distingue deux catégories d'organisations : les entités essentielles (EE) et les entités importantes (EI).
Cette classification repose principalement sur le secteur d'activité, la taille de l'organisation et la nature des services fournis.
Les entités essentielles regroupent notamment les grandes organisations opérant dans les secteurs hautement critiques. Elles sont soumises à un régime de supervision renforcé, comprenant des contrôles proactifs.
Les entités importantes relèvent également des exigences de cybersécurité de NIS2, mais bénéficient d'un régime de supervision principalement réactif, notamment en présence d'indices de non-conformité.
Pour identifier leur situation, les organisations peuvent utiliser le service MonEspaceNIS2 mis à disposition par l'ANSSI.
L'article 21 de la directive définit dix grandes familles de mesures destinées à renforcer la gestion des risques cyber.
Elles couvrent notamment :
À retenir : Avec NIS2, les organisations doivent être capables de démontrer que leurs mesures de cybersécurité sont réellement appliquées et efficaces. La formalisation des politiques de sécurité doit s'accompagner de contrôles et de résultats vérifiables.
L'une des évolutions les plus déterminantes de NIS2 concerne l'implication des organes de direction.
L'article 20 prévoit que leurs membres doivent approuver les mesures de gestion des risques cyber, superviser leur mise en œuvre et suivre une formation adaptée.
La cybersécurité devient ainsi une responsabilité de gouvernance qui doit être intégrée aux décisions stratégiques, aux arbitrages budgétaires et au suivi des risques.
Cette évolution ne signifie pas que chaque incident engage automatiquement la responsabilité personnelle d'un dirigeant. Elle instaure toutefois un cadre dans lequel des manquements aux obligations de supervision peuvent entraîner des conséquences spécifiques, selon les dispositions applicables.
La directive prévoit également des plafonds de sanctions financières significatifs :
Ces montants correspondent au cadre prévu par la directive européenne ; leur application concrète dépendra des dispositions nationales.
Au-delà des sanctions, cette évolution transforme la manière d'aborder les investissements en cybersécurité.
Les décisions ne peuvent plus reposer uniquement sur une appréciation technique du niveau de protection. Elles doivent s'appuyer sur des éléments permettant de comprendre les risques, de justifier les arbitrages et de suivre l'efficacité des mesures engagées.
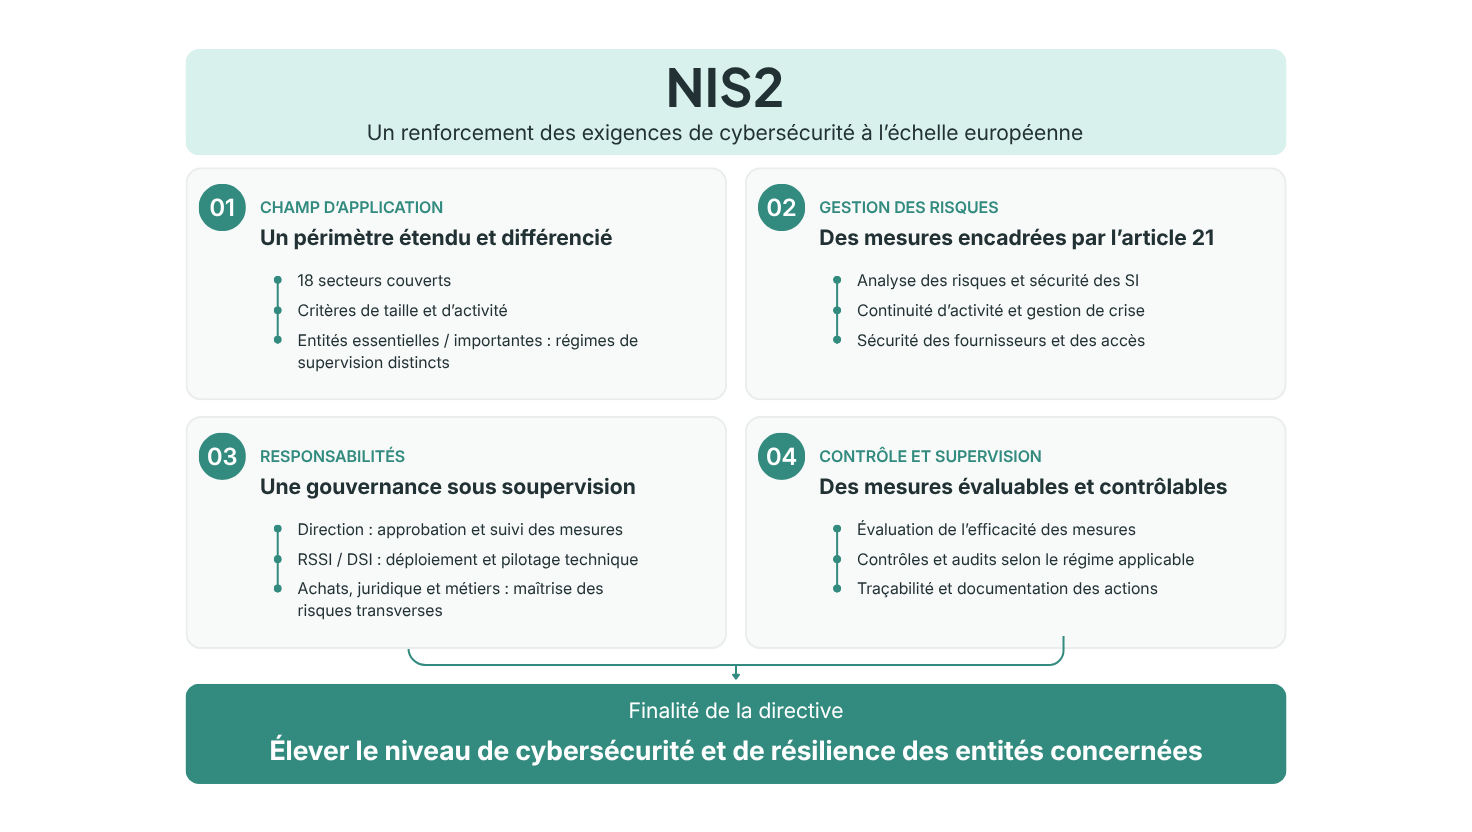
NIS2 définit un cadre de gestion des risques, mais sa mise en œuvre soulève une difficulté concrète : comment démontrer que les mesures de sécurité sont réellement appliquées et efficaces ?
Le Référentiel Cyber France, publié par l'ANSSI en version de travail, apporte des recommandations pour structurer cette démarche autour de la gouvernance, de la protection, de la défense et de la résilience.
Cependant, la conformité ne peut pas reposer exclusivement sur des procédures documentées ou des évaluations ponctuelles.
Une politique de contrôle des accès peut être formalisée sans permettre de savoir précisément quelles données sensibles sont consultées. Un inventaire des actifs peut exister sans refléter les évolutions récentes du système d'information. Une politique de sécurité des fournisseurs peut être établie sans visibilité sur les usages réellement effectués.
L'essor de l'intelligence artificielle générative et de l'IA agentique (Agentic AI) accentue ces enjeux. L'utilisation d'assistants comme ChatGPT ou d'agents IA autonomes peut entraîner des accès et des transferts de données sensibles difficiles à maîtriser, créant de nouveaux angles morts en matière de traçabilité et de conformité NIS2.
Pour réduire cet écart, trois capacités deviennent particulièrement importantes.
La visibilité, d'abord, pour cartographier et classifier les données sensibles, comprendre leur circulation et identifier les applications qui y accèdent, notamment les services cloud et IA non maîtrisés.
La traçabilité, ensuite, pour suivre les accès, les transferts et les manipulations de données, détecter les comportements à risque et conserver un historique des alertes et des actions bloquées.
L'auditabilité, enfin, pour disposer de preuves exploitables permettant de vérifier l'application effective des règles de sécurité, d'évaluer leur efficacité et de documenter les incidents lors des audits.
Ces capacités répondent à un double enjeu : améliorer la maîtrise quotidienne des risques et disposer des preuves nécessaires pour démontrer l'efficacité des dispositifs de protection.
En associant visibilité opérationnelle et éléments de preuve exploitables, cette approche permet d'alimenter les démarches de gouvernance, de contrôle et d'audit, sans se substituer à l'ensemble des obligations de conformité NIS2.
À retenir : Une organisation peut disposer de politiques de sécurité documentées sans maîtriser réellement les usages de ses données sensibles. La visibilité sur les accès, la traçabilité des actions et les preuves de contrôle permettent de rapprocher les règles définies de leur application effective.
Le retard de la transposition française ne change pas la réalité des risques cyber. L’actualité rappelle malheureusement la nécessité de renforcer la protection des systèmes d'information.
Dans ce contexte, NIS2 doit être envisagée au-delà de la seule échéance réglementaire. En élargissant son périmètre, en renforçant les exigences de gestion des risques et en impliquant les organes de direction, elle donne un cadre pour construire une cybersécurité plus structurée, plus vérifiable et plus résiliente.
Les organisations n'ont donc pas besoin d'attendre l'adoption définitive des textes français pour commencer à progresser. Cartographier leurs actifs critiques, mieux connaître leurs données sensibles, évaluer leurs dépendances et renforcer leurs capacités de détection constituent déjà des priorités concrètes.
Envie d'en savoir plus ? Contactez-nous dès aujourd'hui pour discutez de vos enjeux.